



Вирус Flame разработан США и Израилем для саботажа иранской ядерной программы

Вирус Flame разработан США и Израилем для саботажа иранской ядерной программы
Соединённые Штаты и Израиль совместно разработали шпионский вирус Flame для сбора информации, которая пригодилась бы для срыва ядерной программы Ирана, сообщает газета Washington Post со ссылкой на неназванных западных чиновников.
Большой неожиданности в этом нет. Ещё на прошлой неделе эксперты представили убедительные доказательства того, что разработчики Flame сотрудничали с создателями Stuxnet - очень сложного компьютерного червя, который был нацелен на саботаж производства по обогащению урана в Натанзе, на объекте иранской ядерной программы. За неделю до этого газета New York Times опубликовала подробный анализ Stuxnet, который подтвердил, что червь был создан в США и Израиле, но в конце концов разработчики потеряли над ним контроль.
Flame - часть того же секретного проекта «Олимпийские игры», который породил Stuxnet, сообщает Washington Post.
Источники газеты утверждают, что Flame создавали Агентство национальной безопасности США, ЦРУ и военные Израиля. Тем самым (с учётом Stuxnet) можно говорить о том, что развёрнута первая полномасштабная кампания по компьютерному саботажу противника США, которая получила поддержку уже двух президентов Соединённых Штатов.
Публикация, вероятно, нанесёт ущерб интересам США, ведь американские власти на публике активно выступают за ограничение гонки кибервооружений.
О Flame стало известно после того, как иранские инженеры заметили атаку на нефтеперегонные заводы. Washington Post пишет, что нападение было осуществлено Израилем в одностороннем порядке, и это застало американских партнёров врасплох. Иран принял контрмеры, что и привело к обнаружению Flame. США были весьма недовольны действиями союзника.
Впрочем, была ли связана атака на компьютерные сети нефтеочистительных предприятий Ирана с деятельностью Flame, пока неясно.
На прошлой неделе специалисты «Лаборатории Касперского» заявили о том, что кусок кода ранней версии Stuxnet имеет сходство с Flame. Эксплойт, написанный в 2009 году, был нацелен на незадокументированную в тот момент уязвимость Windows. Эксперт «Лаборатории Касперского» Роэль Шувенберг предположил, что Flame является предшественником Stuxnet и был использован в качестве «кикстартера», позволившего осуществить последний проект.
Flame представляет собой очень скрытный руткит, в котором использованы достижения криптографов и математиков мирового класса. Он способен передаваться от машины к машине даже в самых защищённых сетях. Заражая систему, вирус получает доступ к микрофонам, камерам и Bluetooth. Он также в состоянии внедриться в сети с «воздушным зазором», которые не подключены к Интернету, через USB-накопители. Хотя многие программы обладают подобными шпионскими возможностями, уникальность Flame в том, что его смогли уложить в 20 Мб двоичного кода.
Что касается Stuxnet, то этот червь, напомним, заставлял урановые центрифуги вращаться слишком быстро или чересчур медленно, тогда как вся отчётность свидетельствовала о том, что процесс проходит нормально.
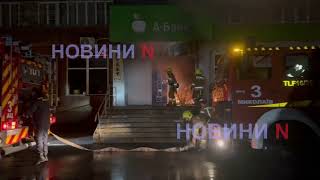 Огонь и густой дым: в Николаеве горит отделение банка в жилой многоэтажке (фото, видео)
 Во Франции обрушилась 43-метровая колокольня - здание подожгли протестующие (видео)
 Жизнь в поэтических строках: вечер стихотворений Алены Мовчан в николаевском театре (фото, видео)
 В Николаеве берег реки превратился в настоящее болото - такого не помнят даже бывалые рыбаки
 На въезде в Николаев масштабный пожар: над городом огромный столб черного дыма (видео)
 В Николаеве Южный Буг окрасился в изумрудно-зеленый цвет: это может быть опасно
 Атака на терминал «Новой почты» в Николаеве: появились фото и видео повреждений
 Удар по терминалу Новой почты в Николаеве: появилось видео с места атаки
 Появились фото и видео последствий ночной атаки на Николаев. ОБНОВЛЕНО