






"Дыры" - фирменный стиль корпорации Microsoft
Корпорация Microsoft выпустила очередную порцию обновлений для своих программных продуктов, содержащую четыре бюллетеня безопасности с описанием восьми "дыр".
Две уязвимости, как сообщает интернет-издание "Компьюлента", обнаруженные в браузере Internet Explorer седьмой версии, охарактеризованы как критически опасные, следовательно, могут использоваться злоумышленниками с целью выполнения произвольного программного кода на удаленном компьютере.
Для организации атаки необходимо заманить жертву на сформированную специальным образом веб-страницу. Еще две критически опасные "дыры" устранены в почтовом сервере Microsoft Exchange.
Оставшиеся четыре уязвимости, получившие статус важных, тоже могут использоваться киберпреступниками с целью захвата контроля над удаленным ПК. Одна из этих дыр присутствует в системе управления базами данных SQL Server, три других - в пакете Visio, входящем в состав набора офисных приложений Microsoft Office.
Кроме того, корпорация Microsoft выпустила обновленную версию утилиты Malicious Software Removal Tool, содержащую процедуры для удаления вредоносного кода, при помощи которого злоумышленники могут подключать машины жертв к ботнету Srizbi.
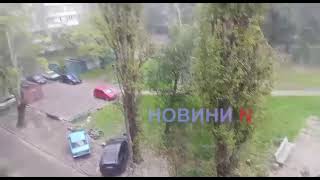 В Николаеве неожиданно выпал град
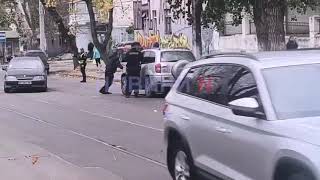 В Николаеве у «Тойоты» заклинило руль - заблокировано движение трамваев
 Гармония звуков в бессмертных опусах: Дмитрий Смирнов выступил с новой концертной программой (фото, видео)
 Підтримка ветеранів та довкілля області: про деталі роботи в ефірі «Діалогу» розповів Ігор Щербина
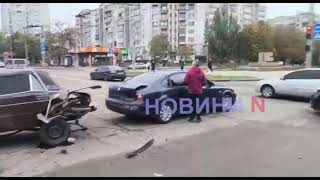 В центре Николаева столкнулись три автомобиля - виновник плачет
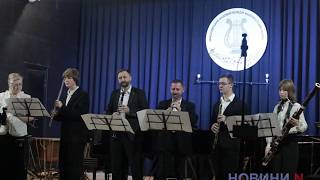 «На музыкальном перекрестке эпох»: николаевские музыканты сыграли лучшие и знаковые произведения (фото, видео)
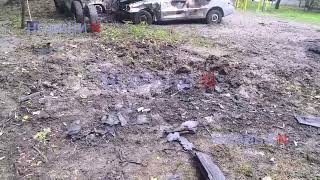 Появились фото и видео с места ночной атаки по Николаеву
 Эксперты предупредили: ослабление санкций против России может привести к эскалации войны
 Разрушенные дома, разбитые солнечные панели: новые фото и видео с места сегодняшнего удара по Николаеву