


Користувачів "Резерв+" попередили про небезпечний вірус

Користувачів "Резерв+" попередили про небезпечний вірус
У Telegram шахраї розповсюджують шкідливі повідомлення через фейковий бот "Резерв+". Вони виглядають, як "порада" від служби підтримки додатку.
Про це пише Державна служба спеціального зв'язку та захисту інформації України .
Деталі шкідливого ПЗ
Урядова команда реагування CERT-UA отримала інформацію про активне розповсюдження шкідливого програмного забезпечення через обліковий запис @reserveplusbot.
Зловмисники розсилають повідомлення з пропозицією встановити "спеціальне програмне забезпечення", прикріплюючи архів під назвою "RESERVPLUS.zip". Як з'ясувалося, архів містить шкідливе ПЗ MEDUZASTEALER, яке викрадає файли з пристроїв користувачів.
Обліковий запис @reserveplusbot створений під виглядом офіційного Telegram-бота технічної підтримки додатку для призовників, військовозобов'язаних та резервістів "Резерв+". Важливо зазначити, що у травні 2024 року цей бот дійсно використовувався як один із контактів техпідтримки додатку "Резерв+".
Реакція CERT-UA
CERT-UA вже вжила заходів для мінімізації загрози, але закликає користувачів бути обережними. Посилання на цей контакт, які раніше публікувалися на офіційних сторінках державних органів, тепер ведуть на зловмисний обліковий запис.
У зв'язку з цим користувачам рекомендується утриматися від взаємодії з обліковим записом @reserveplusbot та не завантажувати з нього жодних файлів.
Якщо ви підозрюєте, що стали жертвою атаки, невідкладно інформуйте:
- Урядову команду реагування на комп'ютерні надзвичайні події України CERT-UA (incidents@cert.gov.ua, моб.+38 (044) 281-88-25)
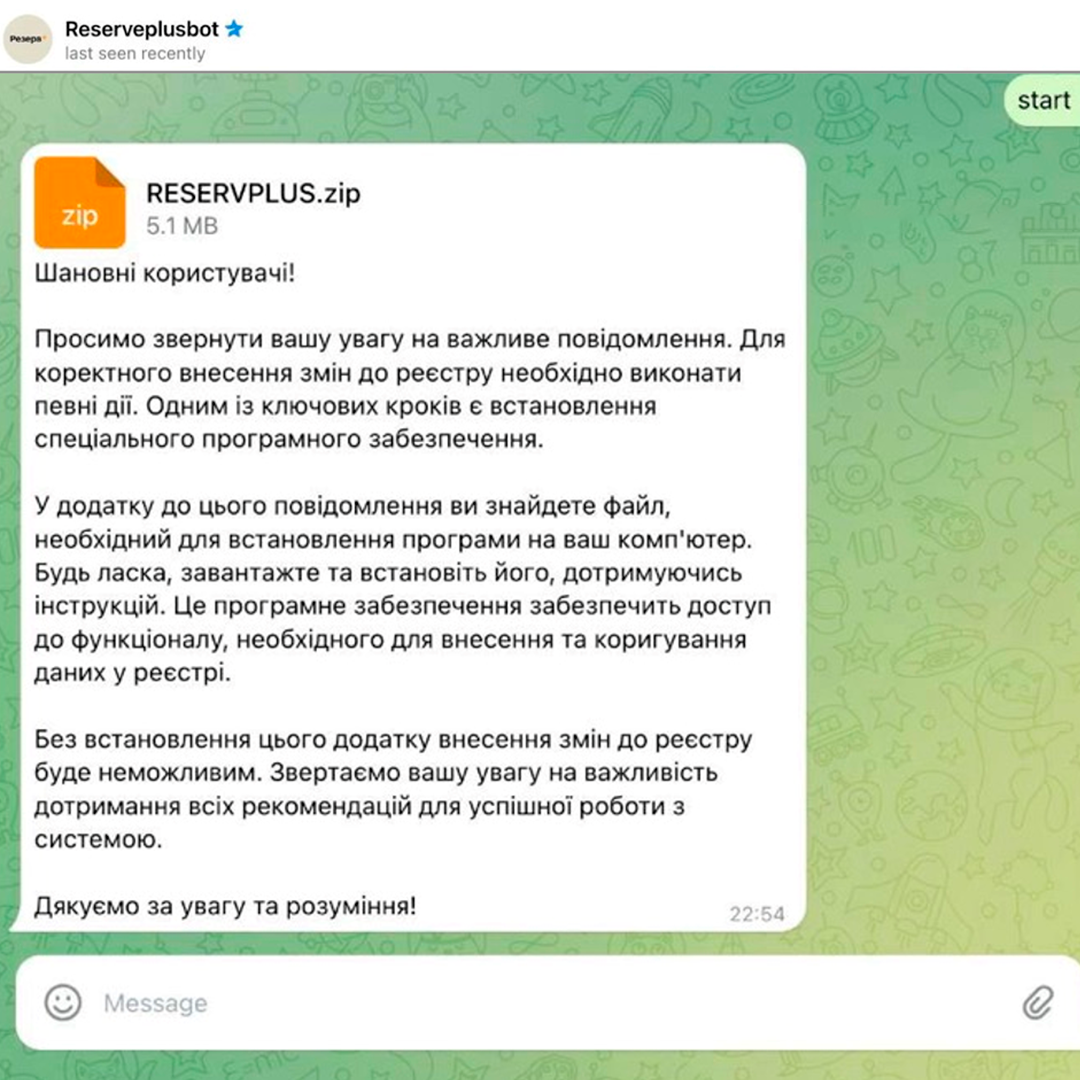
Як виглядає фейкове повідомлення (скриншот)
Чим небезпечне ПЗ MEDUZASTEALER
MEDUZASTEALER - це шкідливе програмне забезпечення, яке призначене для викрадення конфіденційної інформації з комп'ютерів користувачів.
Воно являє собою серйозну загрозу для безпеки даних, оскільки здатне викрадати різноманітні типи файлів, включаючи документи, зображення, відео, а також особисті дані, такі як паролі, банківські реквізити тощо.
Крім того, зловмисники можуть отримати доступ до екрану вашого пристрою та робити скриншоти чутливої інформації.
Можливе навіть викрадення інформації про встановлені програми, історію браузера, cookies та іншої інформації, яка може бути використана для подальших атак або продажу на темному ринку.
Також варто додати, що заражений комп'ютер може стати джерелом поширення інших шкідливих програм.

Розповсюдження фейкового повідомлення за допомогою облікового запису Telegram @reserveplusbot (фото: Facebook/CERT-UA)
 Атака на термінал «Нової пошти» у Миколаєві: з'явилися фото та відео ушкоджень
 Удар по терміналу Нової пошти у Миколаєві: з'явилося відео з місця атаки
 З'явилися фото та відео наслідків нічної атаки на Миколаїв. ОНОВЛЕНО
 У центрі Миколаєва безперервно гуде сигнал тривоги – знову збій у системі оповіщення
 У центрі Миколаєва співробітники НАБУ зупинили автомобіль та проводять обшук (фото, відео)
 У Південному Бузі «зацвіла» вода – і це не водорості (фото, відео)
 У Миколаєві з листопада кількість хлору у водопровідній воді збільшать утричі - городян просять бути обережнішими
 У Миколаєві депутати зібралися на сесію міськради (відео)
 Потрійна ДТП у центрі Миколаєва: постраждала водійка, утворився затор