




Microsoft проснулся: оказывается через IE 8 можно удаленно управлять ПК

Microsoft проснулся: оказывается через IE 8 можно удаленно управлять ПК
Microsoft изучает новую «дыру», которую специалисты по компьютерной безопасности обнаружили в браузере Internet Explorer. Первыми об уязвимости сообщили исследователи из французской компании Vupen.
Причиной уязвимости назвали баг в системе управления памятью при обработке браузером CSS — каскадных таблиц стилей. В них описывается, какие шрифты, цвета и другие элементы оформления должны использоваться на веб-страничке.
Злоумышленники могут использовать этот баг для получения удаленного доступа к компьютеру, сообщают исследователи. Microsoft отметила, что ей о таких случаях пока ничего не известно. Уязвимость обнаружили в шестой, седьмой и восьмой версиях Internet Explorer.
Патча, который закрывал бы «дырку» в браузере, Microsoft пока не выпустила, но опубликовала на своем сайте инструкцию о том, как обезопасить себя от атак.
 В Николаеве у «Тойоты» заклинило руль - заблокировано движение трамваев
 Гармония звуков в бессмертных опусах: Дмитрий Смирнов выступил с новой концертной программой (фото, видео)
 Підтримка ветеранів та довкілля області: про деталі роботи в ефірі «Діалогу» розповів Ігор Щербина
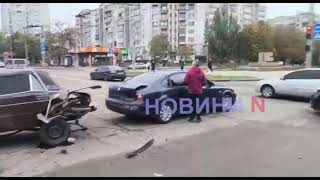 В центре Николаева столкнулись три автомобиля - виновник плачет
 «На музыкальном перекрестке эпох»: николаевские музыканты сыграли лучшие и знаковые произведения (фото, видео)
 Появились фото и видео с места ночной атаки по Николаеву
 Эксперты предупредили: ослабление санкций против России может привести к эскалации войны
 Разрушенные дома, разбитые солнечные панели: новые фото и видео с места сегодняшнего удара по Николаеву
 Огонь и густой дым: в Николаеве горит отделение банка в жилой многоэтажке (фото, видео)