


Банківський троян Nexus швидко заражає Android-пристрої по всьому світу

Банківський троян Nexus швидко заражає Android-пристрої по всьому світу
Банківський троян для Android, відомий як Nexus, стрімко набирає популярності у зловмисників: ним користується вже чимало різних угруповань хакерів. Як повідомляється, жертвами атаки Nexus стали вже щонайменше 450 фінансових програм по всьому світу.
Представники компанії Cleafy вважають, що шкідливе програмне забезпечення знаходиться на ранньому етапі розробки, і згодом буде ще не раз доопрацьовано. "Nexus надає всі основні функції для виконання ATO-атак (Account Takeover) проти банківських порталів і криптовалютних сервісів, таких як крадіжка облікових даних та перехоплення SMS", - заявляють фахівці.
Троян, що з'явився на різних хакерських форумах, на початку цього року рекламується як послуга з передплати (MaaS) за щомісячну плату в розмірі 3000 доларів. Детальна інформація про шкідливе програмне забезпечення була вперше задокументована компанією Cyble раніше цього місяця. Однак є ознаки того, що шкідливе програмне забезпечення могло використовуватися в реальних атаках ще в червні 2022 року, як мінімум за шість місяців до офіційного оголошення на даркнет-майданчиках.
Більшість заражень трояном Nexus було зафіксовано на території Туреччини, проте автори шкідливого програмного забезпечення у своєму Telegram-каналі запевняють, що цілеспрямованої атаки на Туреччину з політичних чи інших причин клієнти Nexus не влаштовували.
Спочатку Nexus був класифікований як чергова варіація іншого банківського трояна - SOVA. І лише згодом дослідники зрозуміли, що новий троян просто заснований на коді старого, а також використовує його модуль програми-вимагача.
Цікаво, що автори Nexus виклали своїм клієнтам чіткі правила, що забороняють використання їхньої шкідливої програми на території Азербайджану, Вірменії, Білорусі, Казахстану, Киргизстану, Молдови, Росії, Таджикистану, Узбекистану, України та Індонезії. Це дає зрозуміти, що автори шкідливого програмного забезпечення, найімовірніше, самі є громадянами однієї з цих країн.
Nexus, як і багато інших банківських троян, містить функції для захоплення облікових записів шляхом виконання оверлейних атак і реєстрації ключів. Крім того, троян здатний зчитувати коди двофакторної автентифікації (2FA) з SMS-повідомлень і програми Google Authenticator, зловживаючи службами спеціальних можливостей Android.
Деякі нові доповнення до списку функцій - здатність Nexus видаляти отримані SMS-повідомлення, активувати чи зупиняти модуль крадіжки 2FA та самостійно оновлювати себе, періодично пінґуючи C2-сервер.
«Модель MaaS дозволяє злочинцям найефективніше монетизувати своє шкідливе ПЗ, надаючи клієнтам готову інфраструктуру, яку потім можна використовувати для атак за потрібними їм цілями», - повідомляють дослідники.
 Потрійна ДТП у центрі Миколаєва: постраждала водійка, утворився затор
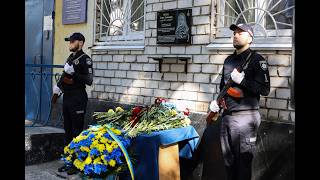 У Миколаєві встановили меморіальну дошку поліцейському Євгену Голоті, який загинув на Донбасі
 Число постраждалих у Києві зросло: що відомо про наслідки атак
 Момент удару дрону потрапив на відео у Миколаєві
 Новітня драматургія як художній універсум сучасності: у Миколаєві відбулася зустріч із драматургом Олександром Вітром
 Під час тривоги миколаївці не змогли потрапити до укриття: приміщення виявилося затопленим
 У Миколаївській міськраді розпочалася 58-та чергова сесія
 Тече у кількох місцях, а на місці нікого: миколаївці поскаржилися на витік води
 У центрі Миколаєва перехожі виявили предмет, який визначили як протипіхотну міну